Secure Boot i TPM – jak chronią komputer podczas uruchamiania?
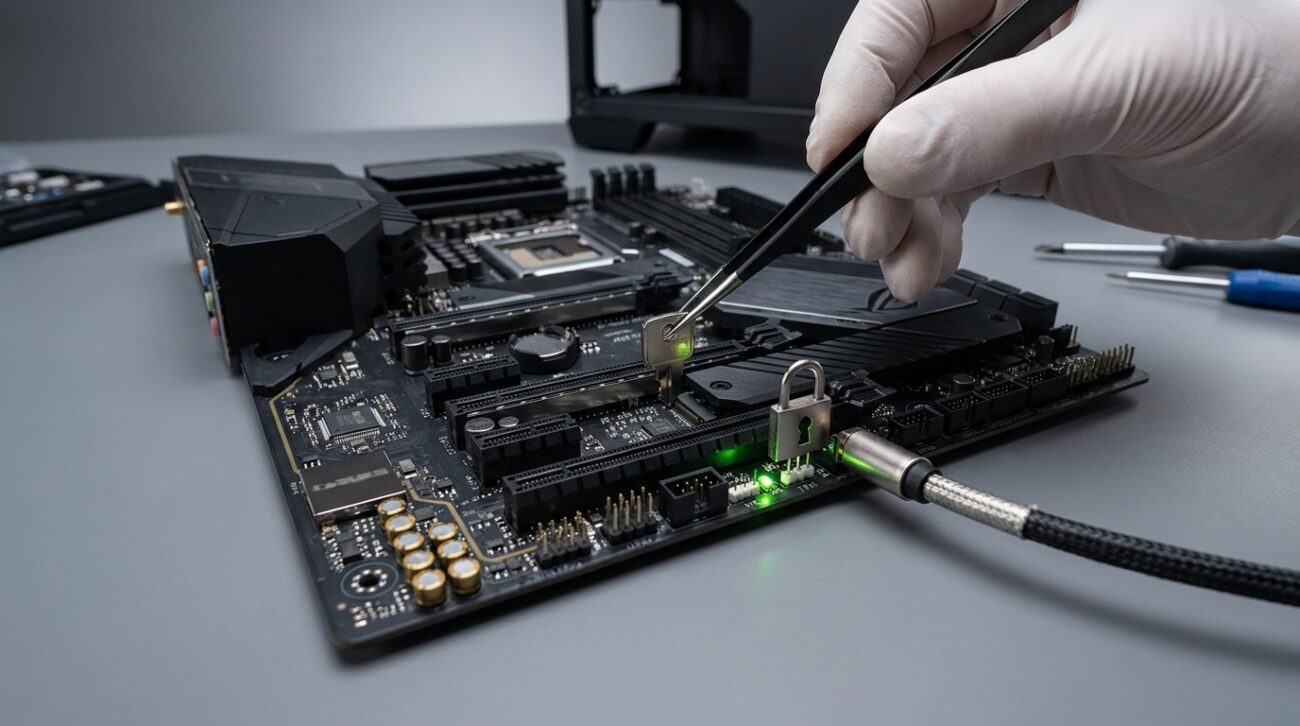
Secure Boot i TPM chronią komputer przed najgroźniejszymi atakami na poziomie oprogramowania układowego. To właśnie one decydują o tym, czy uruchamiany system operacyjny jest bezpieczny i czy sprzęt nie padł ofiarą fizycznej manipulacji. Wokół tych technologii narosło wiele mitów, dlatego warto precyzyjnie wyjaśnić, jak budują one sprzętowy korzeń zaufania (Hardware Root of Trust).
Klasyczne programy antywirusowe działające z poziomu systemu operacyjnego są całkowicie bezbronne wobec zagrożeń typu rootkit czy bootkit. Wynika to z prostej zasady hierarchii uprawnień komputerowych. Jeśli złośliwy kod uruchomi się przed antywirusem, potrafi w pełni ukryć przed nim swoją obecność, co potwierdzają dogłębne analizy [Źródło 1]. Właśnie dlatego inżynierowie wypracowali wielowarstwową ochronę na najwcześniejszym etapie rozruchu płyty głównej.
Jak Secure Boot weryfikuje kod przed uruchomieniem?
Secure Boot opiera się na kategorycznym modelu weryfikacji przed wykonaniem jakiegokolwiek kodu (Verify Then Execute). Zanim uruchomiony zostanie bootloader, sterownik UEFI czy jądro systemu, mechanizm ten sprawdza poprawność ich podpisów cyfrowych. Weryfikacja bazuje na kluczach kryptograficznych bezpiecznie zapisanych w nienadpisywalnej pamięci NVRAM płyty głównej. Jeśli podpis jest błędny, proces startu zostaje natychmiast zatrzymany.
Aby zrozumieć ten proces, warto wyobrazić sobie system bezwzględnych baz danych wewnątrz oprogramowania układowego. Są to rygorystyczne listy kontrolne zarządzające uprawnieniami rozruchu, opisane szczegółowo w specyfikacjach OEM [Źródło 2]. Do najważniejszych elementów architektury należą:
- PK (Platform Key): Najwyższy w hierarchii klucz platformy sprzętowej, zazwyczaj kontrolowany bezpośrednio przez producenta urządzenia. Autoryzuje on dostęp do niższych warstw.
- KEK (Key Exchange Key): Klucze służące do autoryzacji jakichkolwiek modyfikacji w bazach białych i czarnych list. Zarządzają nimi najczęściej Microsoft lub wiodący twórcy dystrybucji Linux.
- db (Authorized Signature Database): Klasyczna biała lista. Zawiera podpisy i certyfikaty tych fragmentów oprogramowania, które system uznaje za w pełni bezpieczne i godne zaufania.
- dbx (Forbidden Signature Database): Czarna lista zablokowanych komponentów. Moduł ten pozwala unieszkodliwić pliki, które kiedyś miały poprawne sygnatury, ale dziś posiadają wykryte luki bezpieczeństwa (np. te wykorzystywane przez rootkit BlackLotus).
Secure Boot to w uproszczeniu bezkompromisowy strażnik u drzwi wejściowych. Sprawdza on dokładnie dokumenty tożsamości każdego fragmentu kodu, zanim wpuści go do środka systemu operacyjnego.
Czym jest TPM i w jaki sposób realizuje Mierzony Rozruch?
Koprocesor TPM (Trusted Platform Module) działa na zupełnie innej, pasywnej, lecz równie potężnej zasadzie określonej jako zbadaj i zaraportuj (Measure Then Report). W przeciwieństwie do Secure Boot, dedykowany moduł TPM (lub jego wariant zaszyty w procesorze jak Intel PTT czy AMD fTPM) nie blokuje bezpośrednio rozruchu komputera. Tworzy on raczej niepodważalny dowód kryptograficzny tego, co działo się podczas startu maszyny.
Fundamentem tej technologii jest proces Measured Boot (Mierzonego Rozruchu), powiązany z unikalnymi rejestrami PCR [Źródło 3]. Architektura stworzona przez inżynierów zrzeszonych wokół wytycznych bezpieczeństwa sprzętowego [Źródło 4] zakłada systematyczne zapisywanie skrótów hash w specjalnych rejestrach:
- Rejestr PCR 0: Zapisuje i przechowuje pomiary fundamentalnego kodu UEFI/BIOS oraz jego bazowych ustawień z momentu uruchomienia.
- Rejestr PCR 4: Dokonuje matematycznego pomiaru kodu głównego bootloadera (na przykład Windows Boot Manager lub GRUB).
- Rejestr PCR 7: Jest to krytyczny komponent przechowujący stan mechanizmu Secure Boot. Odtwarza środowisko zaufania, na podstawie którego dysk chroniony funkcją BitLocker może zostać automatycznie odszyfrowany (proces unsealing).
Rejestry PCR w układzie TPM zachowują się jak perfekcyjny detektyw wyposażony w czarną skrzynkę lotniczą. Moduł ten nagrywa przebieg rozruchu i na końcu porównuje go z pierwotnym, bezpiecznym wzorcem. Jeśli TPM wykryje choćby minimalną modyfikację kolejności bootowania lub próbę załadowania podejrzanego BIOS-u, moduł natychmiastowo zablokuje dostęp do kluczy kryptograficznych, czyniąc dane na dysku bezużytecznymi dla atakującego.
Z życia audytora: Czego nie dowiesz się ze standardowych poradników o UEFI?
W mojej codziennej audytorskiej praktyce zauważyłam, że administratorzy IT często traktują zagadnienia UEFI bardzo ogólnikowo, polegając na domyślnych ustawieniach sprzętu. Zrozumienie rzadszych wektorów ataku i globalnych problemów technologicznych pozwala jednak uniknąć krytycznych awarii infrastruktury na dużą skalę.
Atak „Evil Maid” (Złej Służącej) a koprocesory kryptograficzne
Zagrożenie o nazwie Evil Maid Attack to scenariusz bezpośredniej manipulacji urządzeniem przez osobę mającą do niego fizyczny dostęp (np. sprzątaczkę w pokoju hotelowym). Haker modyfikuje pliki rozruchowe, instalując własny bootloader, którego jedynym celem jest przechwycenie hasła szyfrowania dysku. W tym przypadku sprzęgnięcie modułu TPM z aktywnym Secure Boot stanowi jedyną niezawodną tarczę. Ponieważ zmodyfikowany plik zmieni hash w rejestrze PCR, układ odetnie dostęp do głównego klucza deszyfrującego dysk.
Kryzys roku 2026 i globalne wygasanie certyfikatów KEK
Niewielu inżynierów zdaje sobie sprawę z tzw. tykającej bomby certyfikatów UEFI, której skutki odczujemy niedługo na całym świecie. Według ekspertów specjalizujących się w architekturze kluczy sprzętowych [Źródło 5], oryginalne certyfikaty KEK wydane przez Microsoft w 2011 roku wygasają w roku 2026. Będzie to wymagało od organizacji masowej migracji milionów komputerów na nowy standard certyfikatów (Microsoft KEK CA 2023). Brak aktualizacji w odpowiednim czasie uniemożliwi instalację nowych poprawek dla bootloaderów oraz wgrywanie łatek do bazy dbx.
Bootkitty – upadek mitu bezpiecznego Linuksa bez Secure Boot
Przez lata twierdzono, że środowiska linuksowe wyłączające ten mechanizm nie ryzykują wiele, z racji braku odpowiednio groźnych wirusów. Jednak pod koniec 2024 roku pojawił się Bootkitty – pierwszy tak wysoce zaawansowany i cichy bootkit dedykowany pod systemy z jądrem Linux. Instytuty analizujące wektory cyberzagrożeń [Źródło 6] udowodniły, że złośliwe oprogramowanie tego typu potrafi operować całkowicie poza radarami administracyjnymi, jeżeli maszyna zostanie pozbawiona kryptograficznej walidacji rozruchu.
Secure Boot vs TPM: Syntetyczne zestawienie technologii
Choć cele tych mechanizmów są zbieżne, różnią się one fundamentalnie pod kątem zachowania oraz obsługi błędów podczas startu sprzętu. Poniższa tabela w zwięzły sposób systematyzuje te kluczowe różnice techniczne.
Czytaj więcejZwiń
| Cecha Technologiczna | Secure Boot (UEFI) | Układ TPM (Measured Boot) |
|---|---|---|
| Główny paradygmat | Verify Then Execute (Zweryfikuj i uruchom). | Measure Then Report (Zmierz i zaraportuj). |
| Forma zabezpieczenia | Struktura programowa oparta o NVRAM. | Fizyczny (lub wbudowany) koprocesor kryptograficzny. |
| Sposób reakcji na anomalię | Całkowite wstrzymanie procesu ładowania systemu. | Zablokowanie dostępu do zmagazynowanych kluczy (np. BitLocker). |
| Obszar weryfikacji | Tylko certyfikaty (bazy db i dbx). | Całościowy stan środowiska uruchomieniowego (rejestry PCR). |
Jakie są rzeczywiste statystyki ataków na firmware sprzętowy?
Skala problemu bezpieczeństwa oprogramowania układowego rośnie w lawinowym tempie z każdym kolejnym kwartałem. Firmy przestały ignorować ataki wymierzone w łańcuch dostaw sprzętu z powodu coraz większych kosztów ich neutralizacji.
Według danych opublikowanych przez rynkowych analityków badających luki sprzętowe [Źródło 1], aż 83% globalnych organizacji doświadczyło na przestrzeni ostatnich lat różnego rodzaju incydentów wymierzonych w firmware urządzeń końcowych. Co więcej, statystyki HP wyraźnie wskazują, że 20% firm padło bezpośrednią ofiarą ataków wymierzonych precyzyjnie w sprzętowy łańcuch dostaw. Te twarde liczby idealnie obrazują, dlaczego integracja rozwiązań Secure Boot i TPM nie jest dziś opcją premium, lecz absolutną koniecznością biznesową w strategii Zero Trust.
„Zabezpieczanie samej warstwy systemu operacyjnego to jak zamykanie na klucz pancernego sejfu, który stoi na drewnianej, zgniłej podłodze. Bez sprzętowego korzenia zaufania (Hardware Root of Trust), cała struktura bezpieczeństwa informatycznego firmy nie ma żadnych realnych podstaw.”
Inżynieria zabezpieczeń uruchamiania komputera to złożony ekosystem, gdzie komponenty sprzętowe i programowe muszą ściśle ze sobą współpracować. Prawidłowa konfiguracja baz PK, KEK, list blokad dbx, a także świadome zarządzanie rejestrami PCR w układach TPM pozwalają nie tylko spać spokojniej administratorom, ale również chronić wrażliwe dane organizacji przed zaawansowanymi technologicznie atakami na warstwę układową maszyny.
Bibliografia i źródła
- [Źródło 1] Raporty bezpieczeństwa Microsoft (microsoft.com)
- [Źródło 2] Microsoft Learn (microsoft.com)
- [Źródło 3] ArchWiki – Trusted Platform Module (archlinux.org)
- [Źródło 4] Trusted Computing Group Guidelines (trustedcomputinggroup.org)
- [Źródło 5] Secure Boot Certificates 2026 (claranet.com)
- [Źródło 6] Analiza BootKitty (usenix.org)
FAQ – najczęściej zadawane pytania
Czym różni się działanie Secure Boot od modułu TPM?
Secure Boot działa na zasadzie „zweryfikuj i uruchom”, blokując start systemu przy błędnym podpisie cyfrowym. TPM natomiast stosuje metodę „zmierz i zaraportuj”, tworząc dowód kryptograficzny przebiegu rozruchu bez bezpośredniego blokowania startu.
Co to jest „Mierzony Rozruch” (Measured Boot) realizowany przez TPM?
Jest to proces systematycznego zapisywania skrótów (hashy) elementów startowych w specjalnych rejestrach PCR. Pozwala to na stworzenie niepodważalnego dowodu stanu środowiska uruchomieniowego.
Przed jakimi zagrożeniami chronią mechanizmy Secure Boot i TPM?
Chronią one komputer przed atakami na poziomie oprogramowania układowego, takimi jak rootkity, bootkity oraz fizyczną manipulacją sprzętem znaną jako atak „Evil Maid”.
Na czym polega kryzys certyfikatów KEK zapowiadany na rok 2026?
W 2026 roku wygasają oryginalne certyfikaty KEK wydane przez Microsoft w 2011 roku. Będzie to wymagało masowej migracji milionów komputerów na nowy standard certyfikatów, aby zachować możliwość aktualizacji baz bezpieczeństwa.
Co się stanie, jeśli moduł TPM wykryje nieautoryzowaną zmianę podczas startu?
W razie wykrycia anomalii w rejestrach PCR, moduł TPM natychmiast zablokuje dostęp do kluczy kryptograficznych, co uniemożliwi np. automatyczne odszyfrowanie danych na dysku chronionym funkcją BitLocker.
Dlaczego użytkownicy systemu Linux również powinni korzystać z Secure Boot?
Pojawienie się zaawansowanego bootkitu Bootkitty pod koniec 2024 roku udowodniło, że systemy Linux bez kryptograficznej walidacji rozruchu są podatne na ciche infekcje operujące poza radarem systemu operacyjnego.