MFA fatigue – jak działa atak wykorzystujący serię powiadomień logowania?
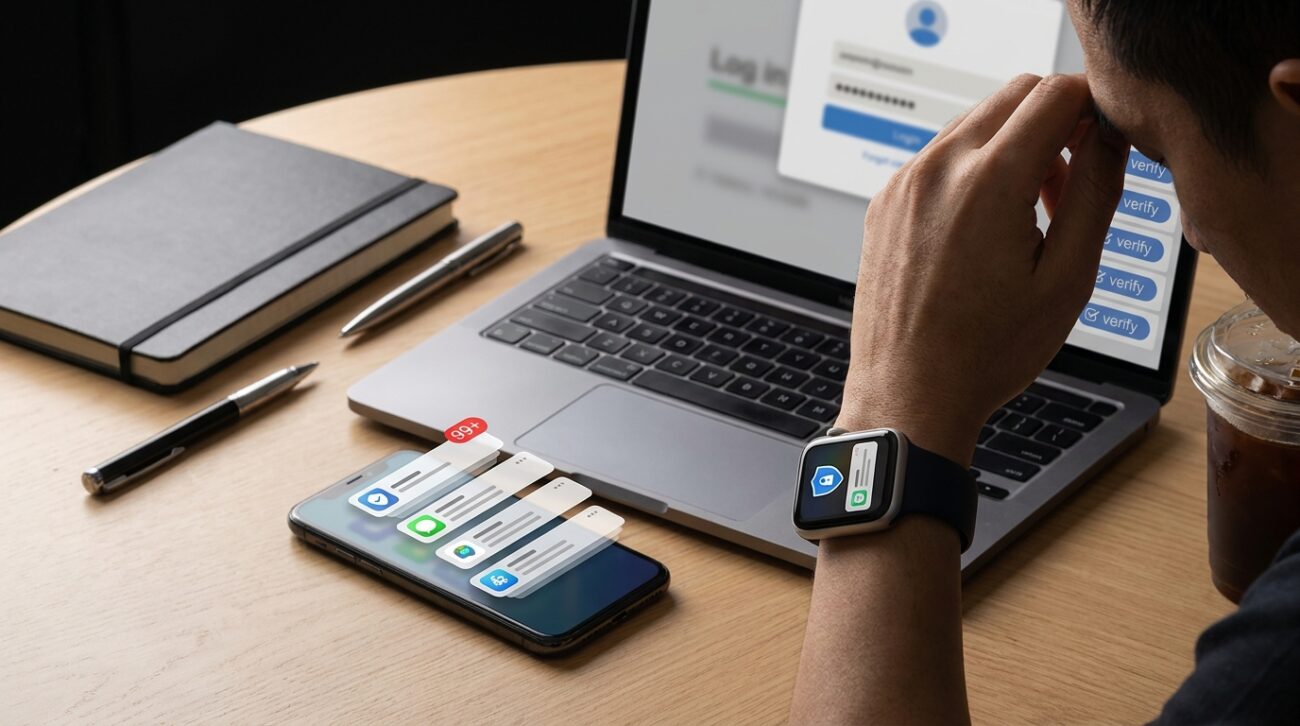
MFA fatigue to wyrafinowany atak socjotechniczny polegający na masowym bombardowaniu smartfona ofiary powiadomieniami z żądaniem autoryzacji logowania. Zjawisko to, nazywane często push bombing, omija nowoczesne szyfrowanie, eksploatując wyłącznie ludzkie zmęczenie i dekoncentrację. Chociaż technologia uwierzytelniania wieloskładnikowego (MFA) została stworzona do powstrzymywania cyberprzestępców, hakerzy znaleźli sposób, by wykorzystać jej fundamenty przeciwko samym użytkownikom.
Czym dokładnie jest atak MFA Fatigue i dlaczego omija zabezpieczenia kryptograficzne?
Ataki typu MFA fatigue opierają się na psychologicznej manipulacji, całkowicie ignorując szukanie luk w kodzie aplikacji chroniących. Oficjalnie sklasyfikowane jako MITRE ATT&CK T1621 (Multi-Factor Authentication Request Generation), metody te uderzają w najbardziej podatny na błędy element każdej infrastruktury – czynnik ludzki. Elitarne grupy hakerskie, takie jak Lapsus$, Cozy Bear (APT29) czy Scattered Spider, uczyniły z tej formy agresji swój sztandarowy wektor przełamywania zabezpieczeń globalnych korporacji [Źródło 1].
Zamiast tracić czas na kosztowne łamanie systemów kryptograficznych, cyberprzestępcy celowo wykorzystują architekturę aplikacji takich jak Microsoft Authenticator, Duo czy Okta Verify. Kiedy użytkownik zostaje zalany nieprzerwaną falą alertów, jego zdolność do krytycznej oceny sytuacji drastycznie spada. Intruzi wiedzą, że ludzki mózg dąży do jak najszybszego usunięcia bodźca wywołującego stres lub irytację.
Jak przebiega atak na zmęczenie krok po kroku?
Skuteczny atak prompt bombing to precyzyjnie zaplanowany proces hakerski, składający się z logicznie powiązanych faz. Każdy etap ma na celu maksymalne zdezorientowanie ofiary i przyspieszenie jej kapitulacji.
- Pozyskanie danych uwierzytelniających: Atak zawsze zaczyna się od zdobycia pierwszego składnika (loginu i hasła). Napastnicy wykorzystują w tym celu złośliwe oprogramowanie typu infostealer, wycieki z baz danych (credential stuffing) lub klasyczny phishing.
- Inicjacja burzy powiadomień (Push Storm): Przy użyciu zautomatyzowanych skryptów, haker masowo generuje zapytania autoryzacyjne w docelowej usłudze.
- Eksploatacja zmęczenia (Fatigue): Telefon ofiary wibruje i dzwoni bez przerwy. Napastnicy celowo wybierają pory obniżonej czujności, takie jak środek nocy, okres urlopowy lub godziny intensywnych spotkań biznesowych.
- Kapitulacja i autoryzacja: Ofiara, sfrustrowana niekończącymi się powiadomieniami, odruchowo klika przycisk „Zatwierdź”, bardzo często kierując się wyłącznie chęcią wyciszenia urządzenia.
- Przejęcie konta i persistency: W ułamku sekundy po akceptacji monitu, haker uzyskuje pełny dostęp do systemu i przystępuje do utrwalania swojej obecności (dodając własne klucze sesyjne).
Czego nie dowiesz się ze zwykłych poradników: Nietypowe ujęcie problemu
Zaawansowana analiza zjawiska MFA fatigue wymaga wyjścia poza standardowe schematy postrzegania bezpieczeństwa IT. Poniżej przedstawiono najistotniejsze, rzadko omawiane mechanizmy potęgujące skuteczność tego ataku.
Zależność między „ślepotą na powiadomienia” a godziną ataku
Współczesny pracownik korporacyjny cierpi na chroniczne przebodźcowanie cyfrowe, co radykalnie obniża jego próg czujności. Statystyki pokazują, że przeciętny użytkownik smartfona otrzymuje blisko 50 powiadomień dziennie, co generuje tak zwaną ślepotę informacyjną [Źródło 2]. Z badań wynika, że aż 68% pracowników odczuwa silną frustrację z powodu nadmiernej liczby monitów MFA. Hakerzy cynicznie to wykorzystują, uderzając w tzw. oknie najgłębszego snu, najczęściej między godziną 2:00 a 3:00 nad ranem lokalnego czasu ofiary, kiedy analityczne myślenie jest praktycznie wyłączone.
Helpdesk Impersonation i Vishing – hybrydowa socjotechnika
Najbardziej destrukcyjne kampanie push bombing rzadko opierają się wyłącznie na samej aplikacji mobilnej, lecz są aktywnie wspierane przez ataki głosowe. W trakcie trwania burzy powiadomień haker wykonuje połączenie telefoniczne do ofiary (vishing), bezczelnie podszywając się pod dział wsparcia IT. Przestępca informuje fałszywie: „Trwa synchronizacja serwerów i awaria systemu, proszę kliknąć 'Zatwierdź’, aby wyłączyć alarm na państwa telefonie”. To właśnie ta wyrafinowana hybryda doprowadziła do spektakularnego upadku systemów bezpieczeństwa w znanych, globalnych korporacjach [Źródło 3].
Złudne bezpieczeństwo pushów a persistence intruza
Przedsiębiorstwa błędnie zakładają, że ewentualne zatwierdzenie fałszywego powiadomienia skutkuje jedynie jednorazowym dostępem do aplikacji. Prawdziwym celem grup takich jak Scattered Spider jest mechanizm persistence (utrwalenie dostępu). Zaledwie sekundy po przełamaniu linii obrony, intruzi rejestrują w systemach klasy IAM (Identity and Access Management) swoje własne wirtualne urządzenia autoryzujące [Źródło 4]. W ten sposób całkowicie odcinają uprawnionego pracownika od dalszych procesów logowania.
W mojej codziennej audytorskiej praktyce najczęściej spotykam się z naiwnym przekonaniem zarządów, że wdrożenie jakiegokolwiek MFA ostatecznie rozwiązuje problem przejmowania kont. Zauważyłam, że najczęstszym błędem jest całkowite poleganie na prostych powiadomieniach push bez weryfikacji kontekstu logowania. Ludzie są biologicznie zaprogramowani na unikanie irytacji. Gdy audytujemy działy finansowe, często przeprowadzamy symulację w nocy, wysyłając 30 alertów z rzędu. Blisko 30% z nich kończy się kliknięciem „Akceptuj” przez na wpół śpiącego pracownika, wyłącznie po to, by wygasić ekran i wrócić do snu.
Skala zagrożenia: Statystyki, koszty i dynamika wzrostu MFA prompt bombing
Analiza globalnej telemetrii bezpieczeństwa ujawnia zatrważającą dynamikę rozwoju ataków nakierowanych na systemy wieloskładnikowe. Zjawisko to przestało być teoretycznym wektorem, stając się jednym z najbardziej kosztownych cyberzagrożeń obecnej dekady.
Zgodnie z oficjalnymi raportami technicznymi branży technologicznej, liczba incydentów związanych ze sztucznym generowaniem monitów wzrosła rok do roku aż 10-krotnie [Źródło 5]. Systemy korporacyjne muszą codziennie odpierać tysiące zorganizowanych, skryptowych uderzeń na tożsamość swoich pracowników.
| Metryka / Parametr zjawiska | Wartość liczbowa / Skala | Znaczenie dla cyberbezpieczeństwa (Konsekwencje) |
|---|---|---|
| Średnia dzienna liczba prób | Ponad 6 000 prób dziennie | Oznacza to przeszło 380 000 incydentów rocznie, co dowodzi pełnej automatyzacji ataków opartych o skrypty [Źródło 5]. |
| Wzrost skali ataków | 10-krotny wzrost (10x YoY) | Dowód na drastyczny spadek skuteczności klasycznych zabezpieczeń przed tzw. „zmęczeniem powiadomieniami” [Źródło 5]. |
| Ślepota na powiadomienia | ok. 50 notyfikacji na dobę | Wysoki szum informacyjny powoduje uwarunkowany odruch zatwierdzania bez świadomej lektury komunikatu [Źródło 2]. |
| Koszty spektakularnego przełamania | 100 milionów dolarów | Gigantyczne straty kwartalne firmy MGM Resorts w wyniku ataku grupy Scattered Spider bazującego na MFA fatigue [Źródło 3]. |
Number matching i Phishing-resistant MFA: Jak skutecznie bronić infrastrukturę?
Neutralizacja zagrożeń socjotechnicznych wymaga zdecydowanej ewolucji w stronę nowoczesnych mechanizmów tożsamościowych. Standardowe powiadomienia opierające się o pojedyncze kliknięcie muszą zostać całkowicie wyeliminowane w krytycznych środowiskach produkcyjnych.
Kluczową technologią obronną wdrażaną z sukcesem przez korporacje jest tak zwany Number matching (dopasowywanie liczb). Mechanizm ten drastycznie zmniejsza podatność na seryjne ataki, wymuszając od użytkownika podanie w aplikacji na telefonie dwucyfrowej liczby wyświetlanej na ekranie komputera w momencie próby logowania [Źródło 6]. Brak tego kodu czyni zatwierdzenie niemożliwym, nawet jeśli sfrustrowany pracownik chciałby to zrobić.
Ostatecznym, w pełni bezpiecznym rozwiązaniem jest wdrożenie architektury Phishing-resistant MFA, korzystającej z protokołów FIDO2/WebAuthn. Systemy oparte na fizycznych kluczach bezpieczeństwa (np. YubiKey) lub cyfrowych kluczach dostępu (Passkeys) rozwiązują problem ostatecznie, zdejmując ciężar decyzyjny z barków człowieka [Źródło 7]. W tej metodzie kryptograficzna weryfikacja żądania logowania odbywa się bezpośrednio na poziomie sprzętowym urządzenia lokalnego, całkowicie uniewrażliwiając infrastrukturę na socjotechnikę i vishing.
Podsumowanie
MFA fatigue obnaża fundamentalną prawdę nowoczesnej branży IT: nawet najbardziej zaawansowana kryptografia upadnie pod ciężarem ludzkiego zniecierpliwienia i zmęczenia. Tradycyjne uwierzytelnianie dwuskładnikowe poprzez powiadomienia push przestało być wystarczającą zaporą, a ataki przeprowadzane przez zaawansowane grupy APT udowodniły kruchość tego rozwiązania. Skuteczna ochrona przyszłości nie może bazować na dobrej woli i czujności pracowników – musi przenieść ciężar weryfikacji tożsamości w stronę bezbłędnych, niewrażliwych na manipulacje standardów odpornych na phishing.
Bibliografia i źródła
- [Źródło 1] MFA Fatigue: A Growing Security Concern (okta.com)
- [Źródło 2] Cyberbezpieczeństwo: Ślepota na powiadomienia (netcomplex.pl)
- [Źródło 3] What is MFA Fatigue – Case Studies (securew2.com)
- [Źródło 4] How MFA Fatigue Attack Works and How to Fight Back (prophetsecurityai.pl)
- [Źródło 5] Microsoft Digital Defense Report (microsoft.com)
- [Źródło 6] Wdrażanie Number Matching w organizacjach (it.pl)
- [Źródło 7] Passwordless and Phishing-resistant Authentication (beyondtrust.com)
FAQ – najczęściej zadawane pytania
Co to jest atak MFA fatigue?
To metoda socjotechniczna, znana również jako push bombing, polegająca na bombardowaniu użytkownika licznymi powiadomieniami o logowaniu, aby pod wpływem irytacji lub dekoncentracji zatwierdził on fałszywy monit.
W jaki sposób hakerzy manipulują ofiarami podczas tego ataku?
Przestępcy celowo uderzają w porach obniżonej czujności (np. w nocy) oraz stosują vishing, dzwoniąc i podszywając się pod helpdesk IT, aby nakłonić ofiarę do akceptacji powiadomienia.
Jakie są etapy skutecznego ataku typu push bombing?
Proces obejmuje pozyskanie loginu i hasła, zainicjowanie burzy powiadomień push, doprowadzenie do kapitulacji użytkownika, a następnie przejęcie konta i utrwalenie obecności hakera w systemie.
Czym jest mechanizm number matching i dlaczego jest ważny?
To funkcja wymagająca od użytkownika przepisania dwucyfrowego kodu z ekranu logowania do aplikacji mobilnej. Uniemożliwia to bezmyślne zatwierdzenie powiadomienia, gdy użytkownik nie widzi komputera.
Jakie rozwiązanie zapewnia najwyższy poziom ochrony przed tym zagrożeniem?
Najskuteczniejszą metodą jest wdrożenie Phishing-resistant MFA opartego na standardach FIDO2/WebAuthn, na przykład z wykorzystaniem fizycznych kluczy bezpieczeństwa typu YubiKey.
Jaka jest skala i dynamika wzrostu ataków MFA fatigue?
Statystyki wskazują na dziesięciokrotny wzrost liczby takich incydentów rok do roku, a zautomatyzowane skrypty generują średnio ponad 6000 prób logowania dziennie.