SIEM, EDR i XDR – czym różnią się systemy bezpieczeństwa?
Współczesne cyberbezpieczeństwo opiera się na trzech głównych filarach technologicznych: systemach SIEM, EDR oraz XDR. Zrozumienie, czym różnią się te systemy bezpieczeństwa, jest absolutnie krytyczne dla zbudowania odpornej infrastruktury IT. Każde z tych rozwiązań pełni inną rolę w cyklu wykrywania zagrożeń i reagowania na incydenty, a ich błędna konfiguracja może narazić organizację na paraliż operacyjny.
Według rynkowych danych, po modernizacji sprzętu IT, zaawansowane systemy detekcji stanowią najważniejszy priorytet wydatków dla 35% przedsiębiorstw. Jednak sama inwestycja to za mało. Aby obrona była skuteczna, specjaliści muszą precyzyjnie dobrać narzędzia do skali swojej infrastruktury i specyfiki ataków.
Co to jest EDR, XDR i SIEM i do czego służą?
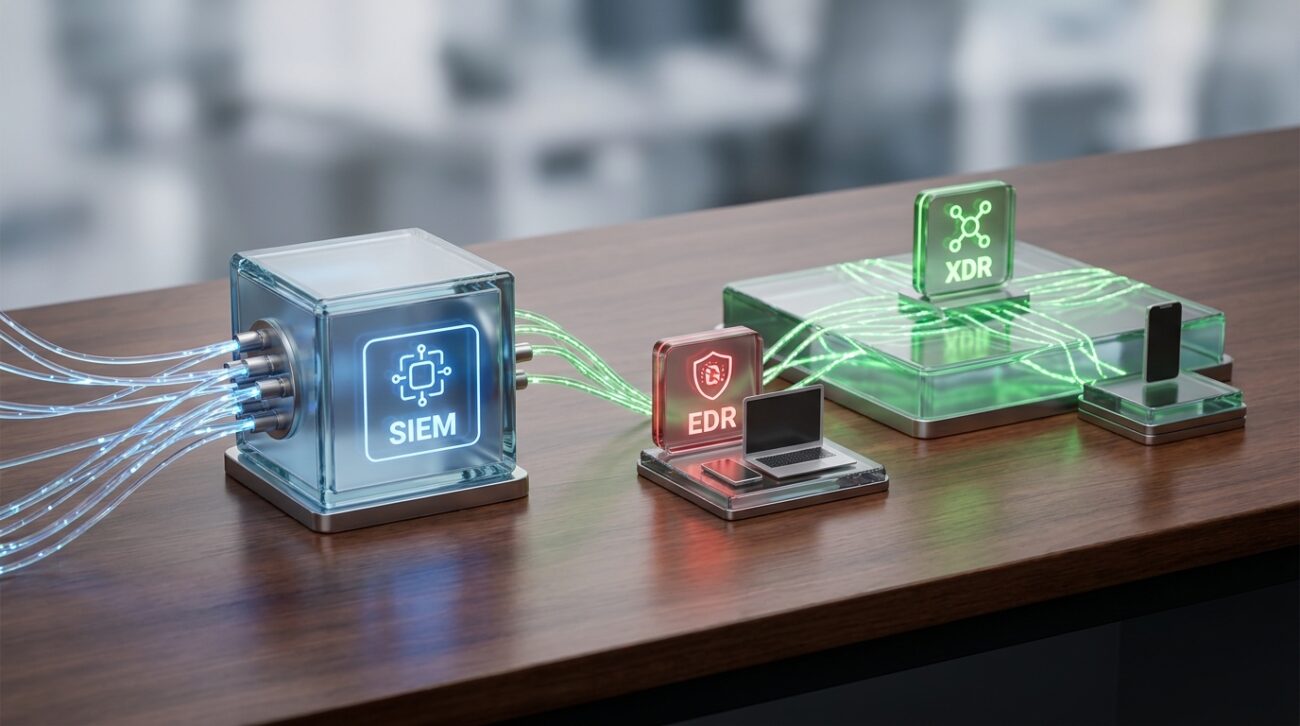
Podstawowa różnica między systemami SIEM, EDR i XDR sprowadza się do zakresu ich widoczności oraz zdolności do aktywnego reagowania na zagrożenia. Warto przeanalizować ich ewolucję, aby zrozumieć, jakie luki w bezpieczeństwie łatają.
EDR (Endpoint Detection and Response) – strażnik urządzeń końcowych
EDR to technologia skupiająca się wyłącznie na ochronie urządzeń końcowych, takich jak stacje robocze, serwery, laptopy czy urządzenia mobilne. Działa na najniższym poziomie systemu operacyjnego.
Architektura EDR funkcjonuje jak ciągły rejestrator lotu, czyli tak zwany always-on camcorder. Stale monitoruje i zapisuje zdarzenia wewnątrz systemu operacyjnego. Zwraca uwagę na modyfikacje rejestru, nietypowe procesy, zmiany w plikach, zapytania sieciowe hosta oraz wywołania pamięci. Jak tłumaczy dokumentacja udostępniona przez [Źródło 1], pozwala to na natychmiastowe, zautomatyzowane odizolowanie zainfekowanego hosta od sieci firmowej lub zablokowanie konkretnego złośliwego procesu.
XDR (Extended Detection and Response) – ewolucja i integracja domen
XDR stanowi ewolucyjny krok w przód, który rozszerza widoczność poza same urządzenia końcowe. System ten integruje dane z wielu niezależnych domen zabezpieczeń, w tym poczty e-mail, sieci, tożsamości użytkowników oraz środowisk chmurowych.
Jego największą siłą jest zdolność do automatycznej korelacji surowych danych telemetrycznych z różnych warstw w jeden spójny incydent. Zamiast generować dziesiątki rozproszonych alertów, platforma XDR pokazuje pełen kontekst ataku. Umożliwia to skoordynowaną reakcję w wielu miejscach jednocześnie, na co zwracają uwagę eksperci z [Źródło 2]. Przykładowo, system może automatycznie zablokować konto użytkownika w Active Directory, cofnąć uprawnienia w chmurze i zablokować ruch na firewallu w ułamku sekundy.
SIEM (Security Information and Event Management) – analityczne serce i compliance
SIEM to centralne narzędzie agregujące logi i dzienniki zdarzeń z dosłownie każdego elementu infrastruktury IT. Zbierane są dane ze switchy, routerów, baz danych, systemów ERP, a także z samych systemów EDR.
Rozwiązania klasy SIEM służą przede wszystkim jako „serce” analityczne Security Operations Center (SOC) i długoterminowe archiwum bezpieczeństwa. Jest to kluczowy element dla spełnienia rygorystycznych wymogów prawnych, takich jak dyrektywa NIS 2, DORA czy norma ISO 27001. Należy jednak pamiętać, że tradycyjny SIEM sam z siebie nie posiada aktywnych funkcji blokowania zagrożeń. Aby automatyzować odpowiedzi, wymaga ścisłej integracji z systemem klasy SOAR (Security Orchestration, Automation, and Response), co potwierdzają publikacje branżowe [Źródło 3].
Triada Widoczności SOC: Dlaczego sam SIEM to dziś za mało?
Koncepcja znana jako Triada Widoczności SOC (SOC Visibility Triad), ukuta pierwotnie przez analityków Gartnera, zakłada, że nowoczesna obrona nie może bazować wyłącznie na samym systemie SIEM. Skuteczny zespół bezpieczeństwa wymaga wdrożenia trzech współpracujących ze sobą filarów.
Te filary to odpowiednio: EDR (zapewniający widoczność na poziomie hostów), NDR (Network Detection and Response – widoczność w warstwie sieciowej) oraz SIEM (odpowiadający za wielopoziomową korelację logów). Zastosowanie pełnej triady jest niezbędne do wykrywania zaawansowanych technik ataków. Jak wskazuje [Źródło 4], samodzielne rozwiązanie EDR adresuje około 70% technik opisanych w globalnej macierzy MITRE ATT&CK. Pozostałe 30% wymaga wglądu w sieć i tożsamość.
Brak pełnej widoczności jest szczególnie niebezpieczny, gdy atakujący wykorzystuje ruch boczny (Lateral Movement). Jest to technika, w której napastnik, po przejęciu jednego komputera, bezszelestnie przemieszcza się do innych maszyn wewnątrz sieci. To właśnie w tym scenariuszu połączone siły Triady SOC lub zintegrowane systemy XDR wykazują absolutną wyższość nad izolowanym EDR-em.
Zmęczenie alertami: Czego nie dowiesz się ze zwykłych poradników?
Problem przeciążenia informacyjnego, znany w branży jako Alert Fatigue, to obecnie najpoważniejsze wyzwanie dla każdego zespołu SOC. Teoretyczne możliwości systemów rzadko pokrywają się z operacyjną rzeczywistością w zatłoczonych pokojach operacyjnych.
W mojej codziennej audytorskiej praktyce budowania i oceniania procesów w zespołach SOC zauważyłam, że najczęstszym błędem jest „odkręcenie kurka” z logami do systemu SIEM bez przygotowania reguł analitycznych. Skutki są druzgocące. Przeciętny zespół bezpieczeństwa w średniej firmie otrzymuje na dobę od 960 do nawet 4 484 alertów. Z powodu tego szumu informacyjnego, analitycy nigdy nie badają od 20% do nawet 40% wszystkich zgłoszeń, co stwarza ogromne ryzyko przeoczenia realnego ataku ransomware.
Zjawisko to znajduje potwierdzenie w twardych danych [Źródło 4]. Między 45% a 70% generowanych alertów okazuje się fałszywymi alarmami (false positives). Aż 76% badanych organizacji wskazuje zmęczenie alertami jako kluczowy problem. Średnio organizacje bez zaawansowanej korelacji telemetrycznej (wykorzystujące np. tylko antywirus i starszy SIEM) wykrywają zaledwie 1 na 7 rzeczywistych ataków w swoim środowisku.
Natywny XDR kontra Otwarty XDR – architektoniczny dylemat CISO
Wybór odpowiedniej architektury platformy XDR to strategiczna decyzja, która na lata definiuje sposób zarządzania bezpieczeństwem. Na rynku ścierają się dwa zupełnie odmienne podejścia: architektura zamknięta i otwarta.
- Natywny XDR (Closed XDR): To podejście zakłada, że wszystkie elementy telemetryczne – firewall, ochrona poczty, EDR, zabezpieczenia chmury – pochodzą wyłącznie od jednego producenta (np. ekosystem Microsoft 365 Defender). Zaletą jest bezproblemowa integracja i głęboka, natywna korelacja danych out-of-the-box. Minusem jest silne uzależnienie od jednego dostawcy (vendor lock-in).
- Otwarty / Hybrydowy XDR (Open XDR): To niezależna platforma analityczna, która poprzez zaawansowane API integruje telemetrię z gotowych rozwiązań od różnych, zewnętrznych dostawców. Jak zauważają eksperci z [Źródło 5], jest to idealne rozwiązanie dla organizacji posiadających już dojrzały, różnorodny stos technologiczny (tzw. best-of-breed), którego nie chcą wymieniać.
Skuteczność detekcji a ewaluacje MITRE ATT&CK
Ocenianie skuteczności rozwiązań EDR i XDR na podstawie obietnic marketingowych producentów jest wysoce nierozsądne. Profesjonaliści opierają się na twardych dowodach dostarczanych przez niezależne laboratoria badawcze.
Jednym z najważniejszych mierników są Ewaluacje MITRE ATT&CK Enterprise. Są to prestiżowe testy laboratoryjne, podczas których rygorystycznie symuluje się rzeczywiste scenariusze działania grup APT (Advanced Persistent Threat), takie jak kampanie grup Scattered Spider czy Mustang Panda. Wyniki tych testów wprost pokazują, czy dany system potrafi poprawnie zidentyfikować technikę ataku, a nie tylko zablokować plik.
Szczegółowe testy, takie jak te przeprowadzane przez polską fundację badawczą opisaną w [Źródło 6], dostarczają bezcennej wiedzy na temat korelacji wielowarstwowej. Obecnie kluczowym elementem podnoszącym ocenę detekcji jest moduł ITDR (Identity Threat Detection and Response). Skupia się on wyłącznie na wykrywaniu prób kradzieży tożsamości, przejmowania kont i nadużyć uprawnień w systemach takich jak Entra ID, co dla klasycznego EDR-a jest często niewidoczne.
Porównanie systemów bezpieczeństwa – tabela EDR vs XDR vs SIEM
Aby usystematyzować zebraną wiedzę, poniższa tabela prezentuje kluczowe parametry operacyjne i różnice między poszczególnymi technologiami obronnymi.
Czytaj więcejZwiń
| Cecha | EDR | XDR | SIEM |
|---|---|---|---|
| Zakres działania | Stacje robocze, serwery, hosty. | Hosty, sieć, poczta, chmura, tożsamość. | Cała infrastruktura IT (agregacja logów). |
| Główne zadanie | Detekcja złośliwego kodu i procesów w OS. | Korelacja incydentów z wielu środowisk. | Zarządzanie zdarzeniami, compliance, audyt. |
| Automatyczna reakcja | Tak (izolacja hosta, blokada procesu). | Tak (wielodomenowa, np. sieć + host + AD). | Nie (wymaga integracji z modułem SOAR). |
| Wyzwanie operacyjne | Brak widoczności ruchu bocznego w sieci. | Złożoność wdrożenia integracji (Open XDR). | Ogromny szum informacyjny (Alert Fatigue). |
Podsumowanie: Które rozwiązanie wybrać?
Kluczem do optymalnego bezpieczeństwa nie jest wybór jednego zwycięzcy pomiędzy SIEM, EDR a XDR. Organizacje o wysokiej dojrzałości technologicznej implementują te rozwiązania komplementarnie. EDR to absolutne minimum, bez którego stacje końcowe są bezbronne. XDR to naturalna ewolucja dla firm chcących wyeliminować szum informacyjny i automatyzować reakcje. Natomiast odpowiednio zestrojony SIEM pozostaje nadrzędnym archiwum dowodowym i fundamentem zgodności z wymogami prawa cyfrowego.
„Skuteczna architektura detekcji i reakcji to taka, która pozwala analitykom pracować nad analizą incydentów, a nie tracić czas na przeklikiwanie tysięcy niezwiązanych ze sobą logów w poszukiwaniu jednego prawdziwego zagrożenia.”
Bibliografia i źródła
- [Źródło 1] Dokumentacja techniczna: EDR a XDR (microsoft.com)
- [Źródło 2] Przewodnik: EDR vs XDR — jaka jest różnica? (trendmicro.com)
- [Źródło 3] Analizy SIEM i AI w cyberbezpieczeństwie (itwiz.pl)
- [Źródło 4] EDR, NDR i SIEM: Kluczowe elementy architektury (4prime.pl)
- [Źródło 5] Biznesowo-techniczne analizy systemów XDR (netia.pl)
- [Źródło 6] Raporty i testy korelacji telemetrycznej (avlab.pl)
FAQ – najczęściej zadawane pytania
Czym różni się system EDR od XDR?
EDR skupia się wyłącznie na ochronie urządzeń końcowych, takich jak laptopy czy serwery, rejestrując zdarzenia wewnątrz systemu operacyjnego. XDR stanowi jego ewolucję, integrując dane z wielu domen, takich jak sieć, poczta e-mail i chmura, co pozwala na automatyczną korelację zagrożeń w jeden spójny incydent.
Jaka jest główna rola systemu SIEM w organizacji?
SIEM pełni funkcję centralnego archiwum i serca analitycznego SOC. Służy do agregowania logów z całej infrastruktury IT oraz zapewnienia zgodności z wymogami prawnymi (np. NIS 2, DORA, ISO 27001), jednak do aktywnego reagowania wymaga integracji z systemem SOAR.
Na czym polega zjawisko zmęczenia alertami (Alert Fatigue)?
To problem przeciążenia zespołów bezpieczeństwa ogromną liczbą powiadomień, sięgającą tysięcy dziennie, z których od 45% do 70% to fałszywe alarmy. Powoduje to, że analitycy mogą przeoczyć realne ataki, np. ransomware, z powodu szumu informacyjnego.
Co wchodzi w skład Triady Widoczności SOC?
Triada Widoczności SOC to model zakładający współpracę trzech filarów: EDR (zapewniający wgląd w hosty), NDR (widoczność w warstwie sieciowej) oraz SIEM (odpowiadający za wielopoziomową korelację logów i compliance).
Jaka jest różnica między Natywnym a Otwartym XDR?
Natywny XDR integruje narzędzia pochodzące wyłącznie od jednego producenta, co zapewnia głęboką korelację, ale uzależnia od dostawcy. Otwarty XDR to niezależna platforma integrująca za pomocą API rozwiązania od różnych dostawców, co jest korzystne dla firm z różnorodnym stosem technologicznym.
W jaki sposób można wiarygodnie ocenić skuteczność systemów detekcji?
Najbardziej miarodajnym sposobem są niezależne testy laboratoryjne, takie jak Ewaluacje MITRE ATT&CK Enterprise. Symulują one rzeczywiste scenariusze działania grup hakerskich (np. APT) i sprawdzają, czy system potrafi poprawnie zidentyfikować konkretne techniki ataku.